Hakerët ndryshuan temperaturat e frigoriferëve në një kasaphanë në Kifisia; u shmang dëmi mbi 200,000 €
Një njësi frigoriferike e lidhur me internet u komprometua më 2 nëntor; veprimi i menjëhershëm parandali prishjen e produkteve dhe një humbje mbi €200,000.
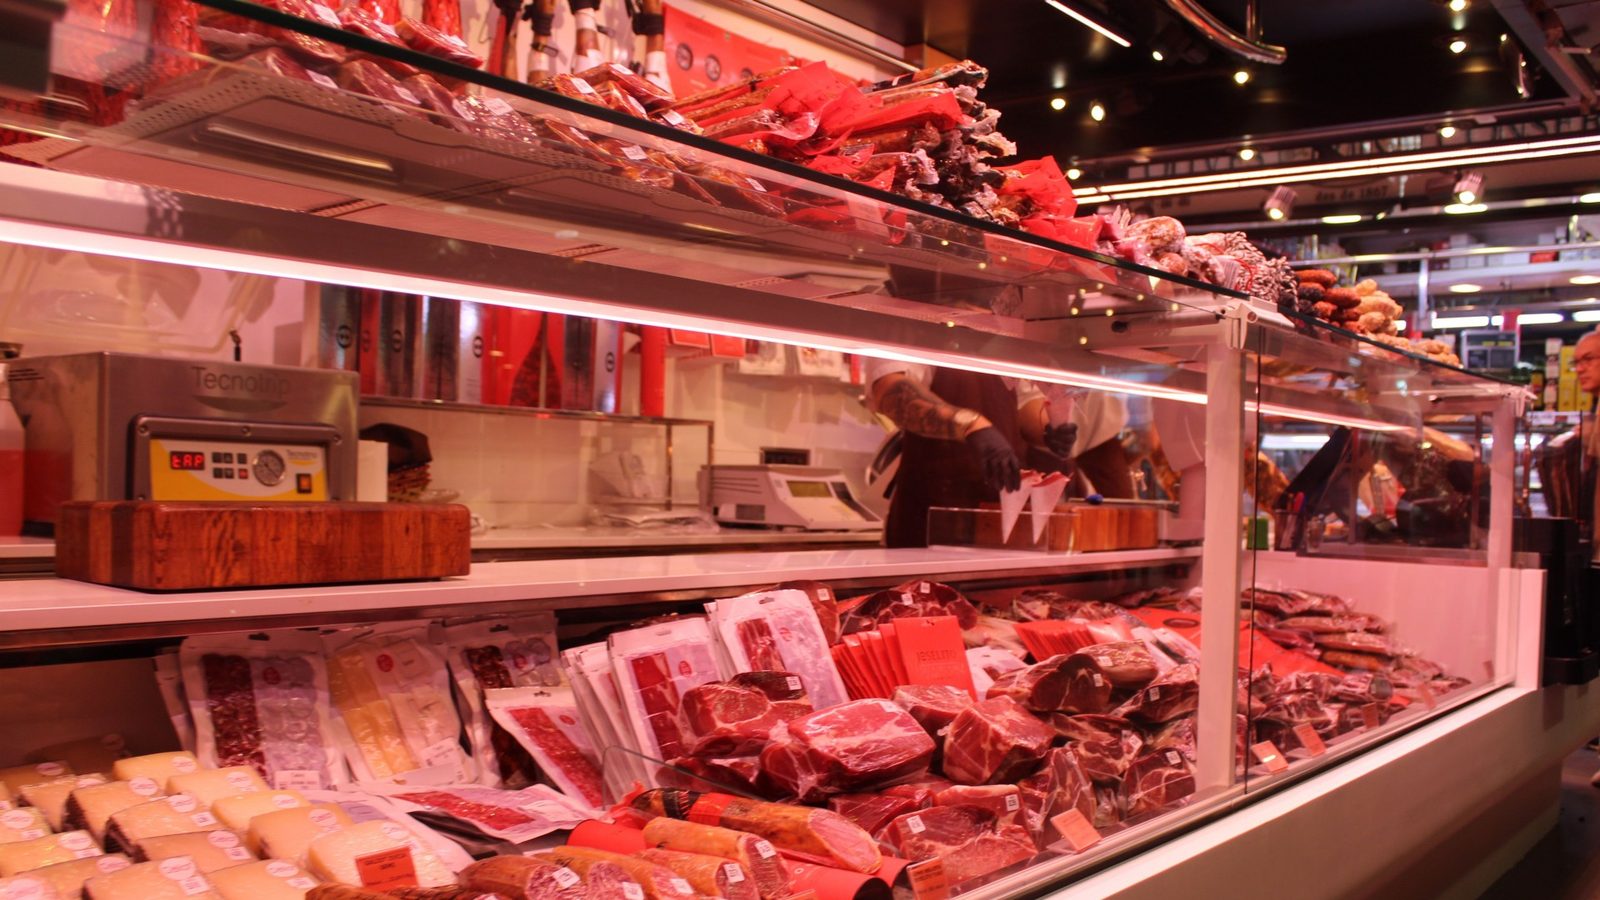
Një kasaphanë në Kifisia, një periferi veriore e Athinës, zbuloi mëngjesin e 2 nëntorit se njësiët e saj të frigoriferëve të lidhur me internetin nuk pranonin më komandë lokale: vlera e temperaturës elektronike ishte vendosur në 150 gradë dhe stafi nuk mund të hynte në sistem. Pronari Giorgos Bumbas thotë se veprimi i shpejtë e shmangu një humbje potenciale mbi 200,000 euro.
Sipas Bumbas, problemi filloi rreth orës 04:00 ndërsa punonjësit po përgatitnin porositë. Fillimisht menduan se kishte një defekt, por nuk mundën ta zëvendësonin manualisht parametrin. "Ne nuk mundëm të ndërhynim manualisht, nuk mundëm të hynim në sistemin," tha Bumbas. Pas rreth një ore verifikimesh, një teknik dyshoi për sulm dhe kontrolli u rikthye pas afërsisht dy orësh.
Fatmirësisht, frigoriferët nuk arritën 150 gradë. Bumbas shpjegoi se 150 ishte një vlerë e vendosur elektronikisht, ndërsa temperatura reale u rrit vetëm deri në rreth 17 gradë — në vend të niveleve normale rreth zero me një devijim prej rreth një grade. Mishi u soll në objektin e tij të dytë në Melissia për të shmangur prishjen.
Rreziqet për pajisjet e lidhura me internet dhe përhapja
Pajisjet që u prekën ishin modele të rinj me lidhje interneti dhe menaxhim nga distanca; pajisjet e vjetra funksionuan normalisht. Pas incidentit u çaktivizua lidhja Wi‑Fi dhe teknikët nisën të kërkojnë një zgjidhje të përhershme.
Bumbas tha se nga kompania e mirëmbajtjes mori informacione për raste të ngjashme në dy biznese të tjera lokale, megjithëse këto pretendime nuk janë konfirmuar në mënyrë të pavarur. Drejtori teknik i kompanisë së mirëmbajtjes raportoi sulme të ngjashme në Kalamata dhe paralajmëroi që sulmuesit mund të gjejnë sisteme të ekspozuara në internetin publik, të ndryshojnë parametrat dhe të aktivizojnë ngrohësit për shkrirje; porta të hapura në rrjet përbëjnë rrezik të veçantë.
Probleme të ngjashme me ftohjen janë raportuar nëpër Europë kohët e fundit: më shumë se 100 dyqane, përfshirë degë të Carrefour, Delhaize, Colruyt, ICA, Coop, SuperValu dhe IKEA, patën probleme më 2 nëntor. Në Suedi disa ngrirës u ngrohën deri në 50 gradë, në Belgjikë një kasaphanë raportoi produkte të shkatërruara rreth 15,000 euro pas ngrohjes deri në 18 gradë, dhe incidente të ngjashme u shënuan edhe në Francë në tetor.
Autoriteti Kombëtar i Qeverisjes Kibernetike i Greqisë paralajmëroi në 14 tetor se kishte identifikuar më shumë se 300 kontrollorë frigoriferësh të ekspozuar në internetin publik, kryesisht nga prodhuesit Danfoss, Copeland/Dixell dhe Carel. "Ajo që ne zbulojmë, një sulmues mund ta zbulojë gjithashtu," tha Michalis Bletsas, drejtor i autoritetit, dhe rekomandoi kufizimin e aksesit të drejtpërdrejtë në internet, përdorimin e VPN, autentifikim me shumë faktorë, ndryshimin e fjalëkalimeve standarde dhe përditësimin ose zëvendësimin e pajisjeve të vjetruara.
Ende nuk ka një raport forenzik të pavarur për rastin e Kifisia; nuk është konfirmuar hapat e saktë të ndërhyrjes, as nëse sistemi i kasaphanës ishte më parë identifikuar si i rrezikuar ose nëse incidenti është i lidhur direkt me valën e sulmeve në Europë.
Foto: material shtypi nga ngjarja