Критична PHP ранливост: Министерството за дигитална трансформација вели дека веб-системите се заштитени
MDT вели дека привремени блокади, закрпи и проверки биле применети и дека досега нема индикации за компромитирање.
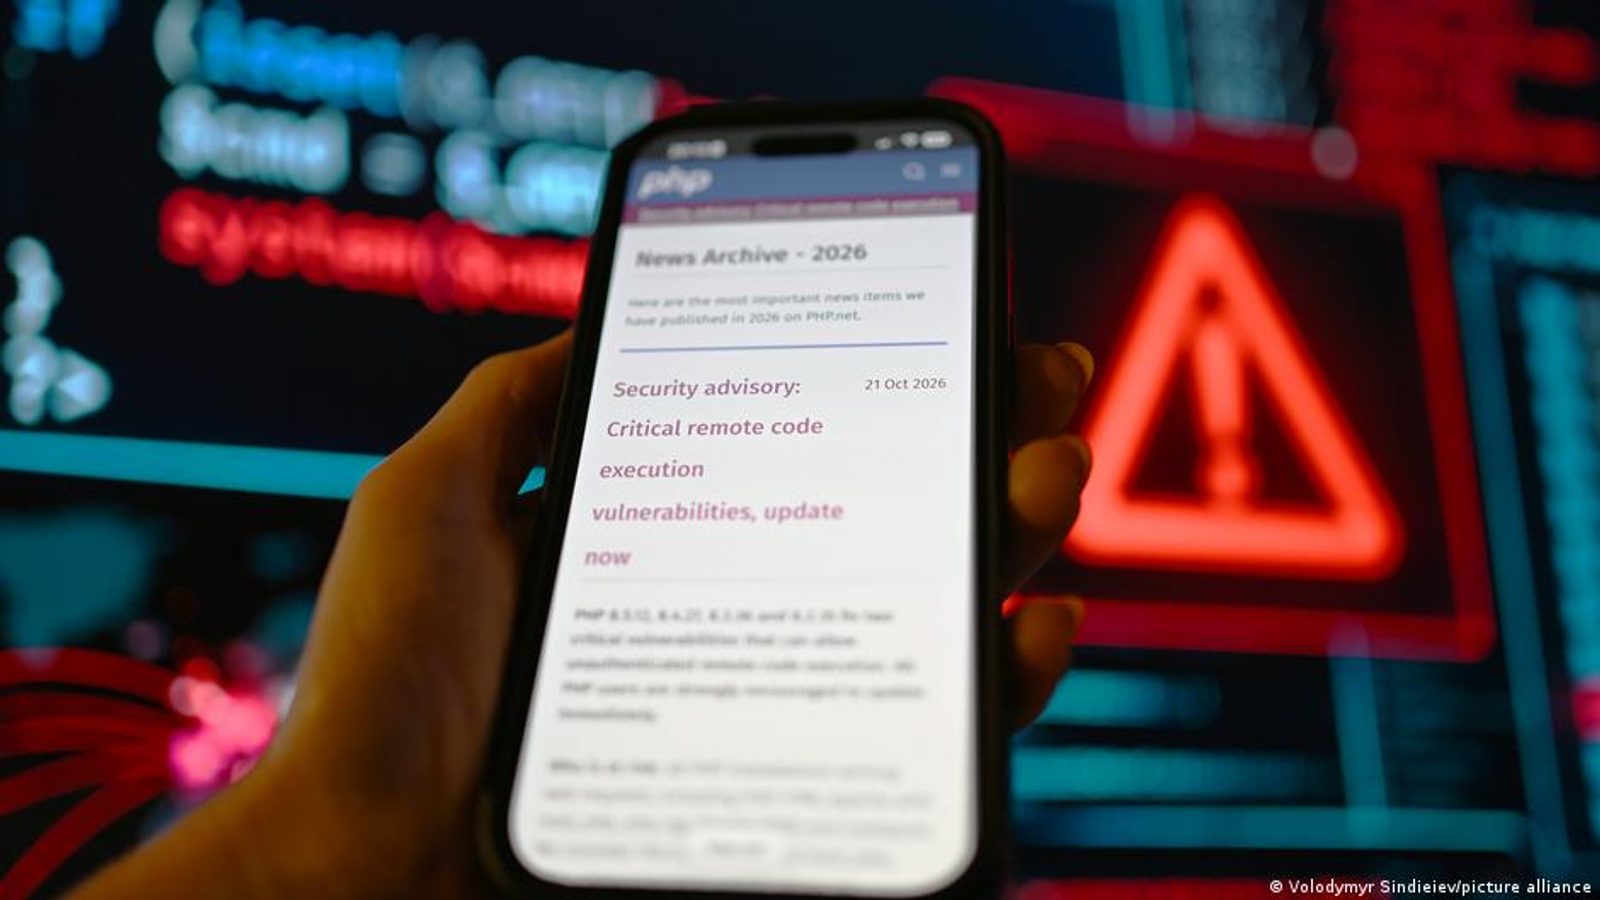
Министерството за дигитална трансформација соопшти на 22 октомври 2026 дека владините веб-системи беа навремено заштитени откако глобален аларм поради критична ранливост во програмскиот јазик PHP предизвика итни проверки и одговорни мерки.
Од МДТ велат дека веднаш по објавувањето на информациите биле преземени превентивни и технички активности за заштита на веб-страниците на Владата и министерствата.
Кои мерки ги презеде Министерството
„Во рамки на превентивните активности, привремено беше блокиран надворешниот веб-сообраќај кон засегнатите системи, со цел да се спречи евентуално искористување на ранливостите. Потоа беа спроведени проверки на софтверските верзии, применети соодветни безбедносни закрпи и ажурирања и проверени функционалноста и безбедноста на веб-сервисите“, наведува Министерството.
Оттаму додаваат дека мерките се насочени кон намалување на ризикот од неовластен пристап, извршување на злонамерен код и потенцијално компромитирање на веб-серверите. „Според досегашните проверки, не се утврдени индикации за успешно искористување на наведените ранливости или за компромитирање на веб-страниците на Владата и министерствата“, соопшти МДТ.
Националниот центар за одговор на компјутерски инциденти MKD-CIRT на 21 октомври информираше за критична безбедносна слабост во PHP, идентификувана како CVE-2026-109618 (GHSA-w8hw-w9fx-j79w), која може да овозможи далечинско извршување на произволен код (RCE) без претходна автентикација. Во безбедносното известување се наведува дека ранливоста произлегува од неправилно управување со меморијата при недостиг на достапна меморија и дека специјално подготвени HTTP-барања можат да предизвикаат извршување на злонамерен код. Поврзана критична ранливост е CVE-2026-109619, отстранета во истите безбедносни изданија.
MKD-CIRT ги повика администраторите, давателите на хостинг-услуги, институциите и компаниите итно да ги ажурираат PHP-библиотеките, да ги проверат серверите и веб-апликациите и да ги анализираат безбедносните лог-датотеки. Министерството информира дека преку Секторот за сајбер-безбедност и владиниот тим за одговор на компјутерски безбедносни инциденти ќе продолжи засиленото следење и анализа на потенцијални индикатори за компромитирање.
Фото: прес-материјал од настанот