Dobësi kritike PHP: Ministria për Transformim Digjital thotë se faqet qeveritare u siguruan
Ministria për Transformim Digjital thotë se u aplikuan bllokime, korrigjime dhe kontrolle dhe nuk ka shenja komprometimi deri tani.
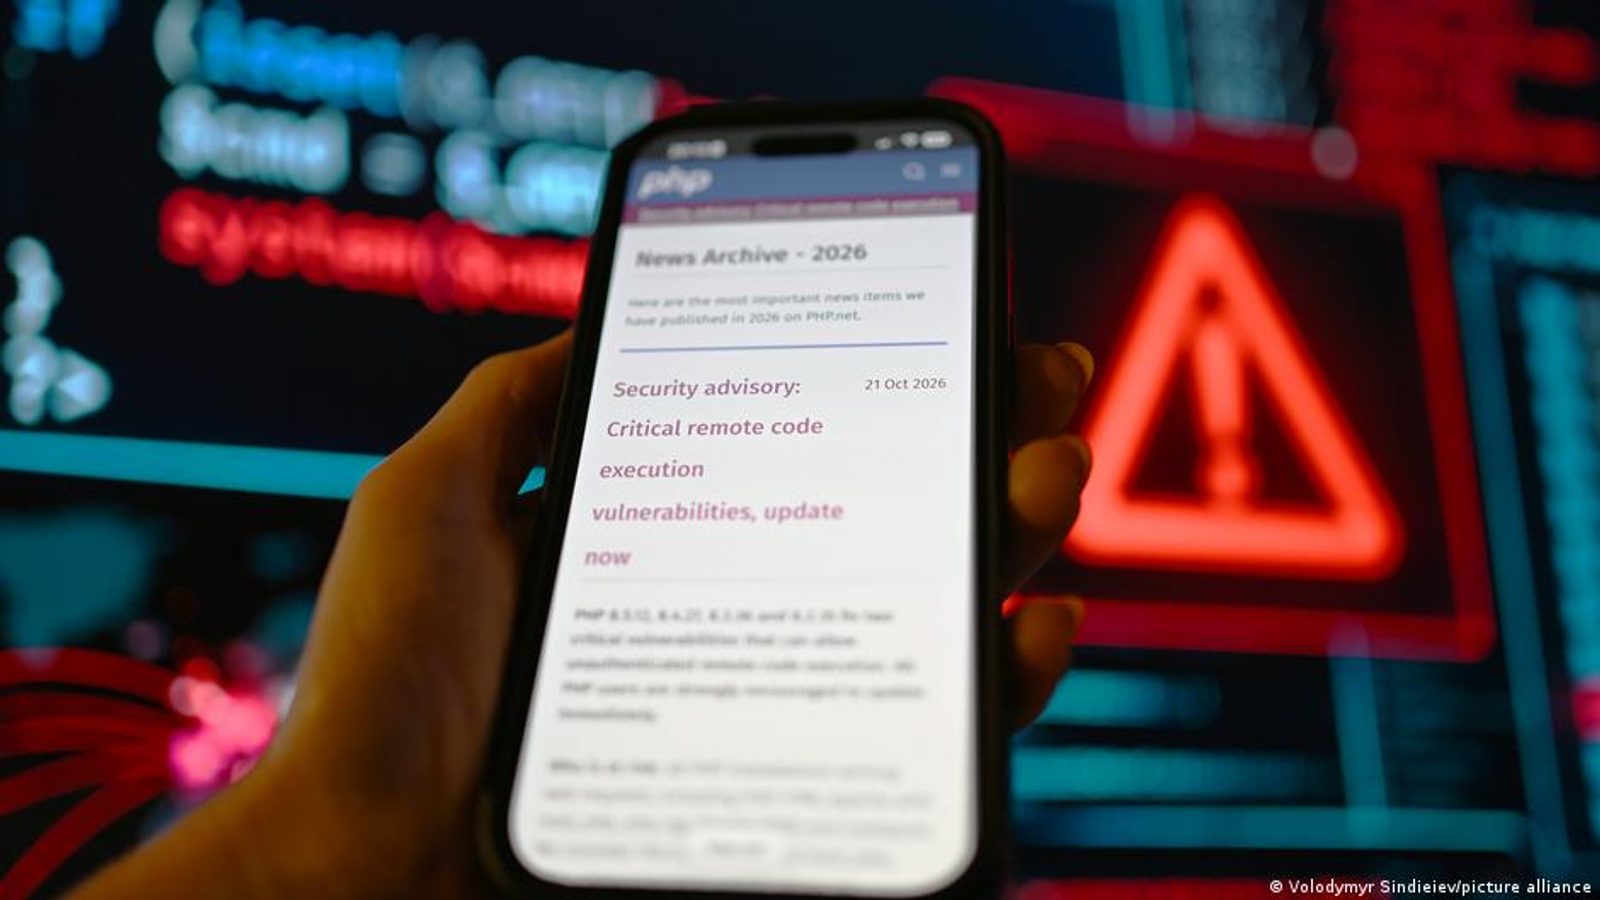
Ministria për Transformim Digjital njoftoi më 22 tetor 2026 se faqet qeveritare u siguruan në kohë, pasi një alarm global për një dobësi kritike në PHP detyroi institucione dhe kompani të kontrollojnë menjëherë sistemet e tyre.
Sipas ministrisë, pas publikimit të informacionit për dobësitë, u ndërmorën masa parandaluese dhe teknike për të mbrojtur sistemet e internetit të Qeverisë dhe të ministrive.
Cilat masa u morën
"Si pjesë e aktiviteteve parandaluese, trafiku i jashtëm në internet drejt sistemeve të prekur u bllokua përkohësisht me qëllim që të parandalohet shfrytëzimi eventual i dobësive. Më pas u kryen kontrolle të versioneve të softuerit, u aplikuan korrigjimet dhe përditësimet e duhura të sigurisë dhe u verifikua funksionaliteti dhe siguria e shërbimeve në ueb," tha Ministria për Transformim Digjital (MDT).
Ministria shtoi se masat ishin të fokusuar në uljen e rrezikut nga qasje jo e autorizuar, ekzekutim i kodit të dëmshëm dhe komprometim i mundshëm i serverëve në ueb. "Sipas kontrolleve deri tani, nuk ka tregues për shfrytëzim të suksesshëm të dobësive të përmendura ose për komprometim të faqeve të Qeverisë dhe të ministrive," theksoi ministria.
Qendra kombëtare për reagim ndaj incidenteve kompjuterike MKD-CIRT më 21 tetor paralajmëroi për një dobësi kritike në PHP, e identifikuar si CVE-2026-109618 (GHSA-w8hw-w9fx-j79w), që mund të lejojë ekzekutim në distancë të kodit (RCE) pa autentikim paraprak. MKD-CIRT vuri në dukje se dobësia rrjedh nga menaxhim i pasaktë i kujtesës kur memoria është e mjaftueshme dhe se kërkesat HTTP të përgatitura posaçërisht mund të shkaktojnë ekzekutimin e kodit të dëmshëm. Një dobësi kritike shtesë, CVE-2026-109619, u hoq në të njëjtat azhurnime sigurie.
MKD-CIRT iu bëri thirrje administratorëve, ofruesve të hostimit, institucioneve dhe kompanive të përditësojnë menjëherë PHP-në në versionet e sigurta, të kontrollojnë serverët dhe aplikacionet në ueb dhe të analizojnë log-ët e sigurisë. Ministria tha se sektori për kibernetikë dhe ekipi qeveritar për reagim ndaj incidenteve do të vazhdojnë monitorimin e përforcuar për tregues të komprometimit dhe analiza të mëtejshme të ngjarjeve të sigurisë.
Foto: material shtypi nga ngjarja